Je dois faire un constat terrible : on ne parle pas assez de Stape en France.
Stape ? La paroisse civile du Yorkshire du Nord (oui il existe une anecdote réelle à ce sujet) ? Mais nooon, Stape, vous savez, la solution server side avec le logo orange rigolo ! Eh bien oui, donc, Stape, qui, selon mes calculs d’absolument aucune rigueur scientifique, est quand même le leader de GTM server side, se colle souvent dans notre beau pays (et peut-être dans d’autres d’ailleurs, je ne suis pas allé vérifier au Kazakhstan ou au Burundi par exemple, manque de temps) une réputation d’outil un peu low cost. Alors qu’en fait, eh ben non. Pas du tout. Et même plutôt au contraire, et c’est ce que je vais tenter de vous montrer au cours de cet article.
Cet article a été écrit sans IA (enfin presque)
Aucun tiret cadratin n’a été maltraité pour écrire cet article, et les jeux de mots douteux, répétitions et autres phrases beaucoup trop longues ont été réalisés à l’aide de mes gros doigts, sur un device de type clavier Logitech.
Cela dit, je ne suis pas non plus un homme des cavernes, j’utilise tout de même le LLM qui me passe sous la main (Codex en ce moment) pour :
- Corigé lé faute d’ortpgraphes
- Améliorer les petites maladresses de syntaxe
- Repérer les répétitions, chose dont j’abuse beaucoup de base
- Générer les résumés / sommaires des articles
- Traduire en anglais
L’endroit où on fait des disclaimers
Disclaimer numéro un
Alors oui, cet article est écrit en collaboration avec Stape.
Stape ? La paroisse civile du Yorkshire du Nord ?
Non OK pardon, j’arrête cette blague trop longue : Stape, toujours les mêmes, ceux qui font du server side. Suis-je donc devenu un simple influenceur bas de gamme corruptible ? Pouvons-nous nous attendre à une future collab Might & Metrics X NordVPN ? Est-ce que finalement, Dubaï, ça ne serait pas un peu plus chill question climat que la Bretagne ?
Je ne suis pas totalement en mesure de répondre de façon exhaustive à l’ensemble de ces questions, mais en revanche 1 - C’est mon site, je fais ce que je veux et surtout 2 - J’aurais de toute façon écrit cet article un jour ou l’autre sous une certaine forme, car même au-delà de l’outil, à l’heure où Google Analytics s’est visiblement lancé le challenge de trouver chaque mois le temps de sortir une feature encore moins attendue que celle du mois précédent, c’est vraiment avec ce qui se passe du côté de sGTM que je ressens de nouveau cette vibe qui me rappelle la grande époque d’Universal Analytics, où la communauté créait une dynamique dantesque, et où chaque release était aussi attendue que le prochain Avengers. Bref. Stape, j’aime bien quoi, je ne vais pas non plus me justifier pendant 3 heures.
Disclaimer numéro deux
Si vous connaissez déjà Stape, vous pouvez et avez déjà sans doute passé votre chemin et lu l’article en diagonale, vous êtes au courant que c’est de la frappe. Mais il est aussi probable que, si vous êtes en France, vous connaissiez plutôt AddingWell, que je ne pouvais pas ne pas mentionner ici (ça fait une double négation, mais ça ajoute du cachet). L’autre raison pour laquelle je suis très à l’aise d’écrire cet article est que je ne veux absolument pas opposer un outil à l’autre : je travaille également au quotidien avec AddingWell, qui partage nombre de ses features avec Stape, est également de grande qualité, mais n’a heureusement pas besoin de moi pour avoir cette très bonne réputation sur le marché français qui n’est absolument pas volée. J’ai de nombreux échos selon lesquels une concurrence très saine existe entre les deux, et c’est sans doute la raison pour laquelle ils tirent vers le haut ce beau marché du server side. Cœur sur vous. Mais du coup un peu plus cœur sur Stape là maintenant tout de suite, parce que globalement c’est quand même notre sujet.
D’abord, qu’est-ce qu’on achète chez Stape ?
Bon, si vous êtes ici, vous avez sans doute une vague idée de ce que c’est que GTM server side : votre agence média vous a sans doute servi le pitch commerciel mensonge habituel vous disant que vous alliez récupérer 417,6 % de ROAS incrémental supplémentaire en Q2 grâce à server side (spoiler alert : ils ne savent pas mesurer le ROAS et ils font tous leurs reportings dans Excel 2017). Ensuite, votre RSSI vous a dit qu’il fallait absolument héberger sGTM dans l’infra maison, parce que la sécurité, la gouvernance et surtout il faut bien qu’il puisse faire des slides au prochain Comex, et ce avant qu’il réalise que les AS400 de la DSI avaient a priori 614 versions de retard par rapport à l’image Docker demandée par sGTM et que du coup, il donnait son go pour aller dans le cloud, mais avec réserve. Voilà, en gros, server side.
Eh bien Stape, tous ces trucs-là, il les fait aussi. Mais puisqu’on parle justement d’hébergement et de gouvernance, on arrive à un point intéressant et plutôt unique sur le marché : vous pouvez choisir d’héberger Stape sur Google Cloud, ou bien en Europe, et même dans notre beau pays #ouiOuiBaguette, chez Xavier Niel. Enfin pas chez lui personnellement, ça serait quand même un peu intrusif, mais chez Scaleway. Alors vous allez me dire, à quoi bon ? Bien évidemment je ne suis pas DPO car j’ai envie de garder encore un peu de santé mentale pour quelques années, mais les plus téméraires d’entre vous se souviennent sans doute de ce légendaire dépassement de fonction de la CNIL vers 2022 qui avait décrété, tel un Benjamin Pavard qui surgit au second poteau de la privacy, que Google Analytics était illégal car il tournait sur les serveurs d’une entreprise américaine. Après que l’ensemble de la communauté analytics est passée par la totalité des phases du deuil (“Oh non je vais devoir devenir directeur de clientèle”, “De toute façon le Conseil d’État ne validera jamais ça”, “Mon frigo connecté envoie des données sur AWS, comment est-ce que je vais pouvoir garder au frais mes pizzas Picard dans ce monde de brutes ?”), le ton est redescendu un peu et la CNIL a décidé de consacrer sa roadmap 2026-2034 aux pixels dans les mails et à la taille des boutons “Accepter les cookies” dans les CMPs.
Par un procédé qui me semble proche de la magie noire et que je serais bien incapable d’expliquer rationnellement (en vrai, Terraform), Stape Global (qui est lui bien garé chez Google Cloud) et Stape EU (chez Free enfin chez Scaleway, donc) coûtent strictement le même prix. Par contre, pour des raisons assez évidentes, si vous avez demain des clients qui peuvent être sur l’un ou l’autre, vous aurez besoin de 2 comptes Stape différents, avec un alas de type jean-michelEU@jeanmichelconsulting.com.
Le prix : si c’est gratuit, c’est toi le produit prospect
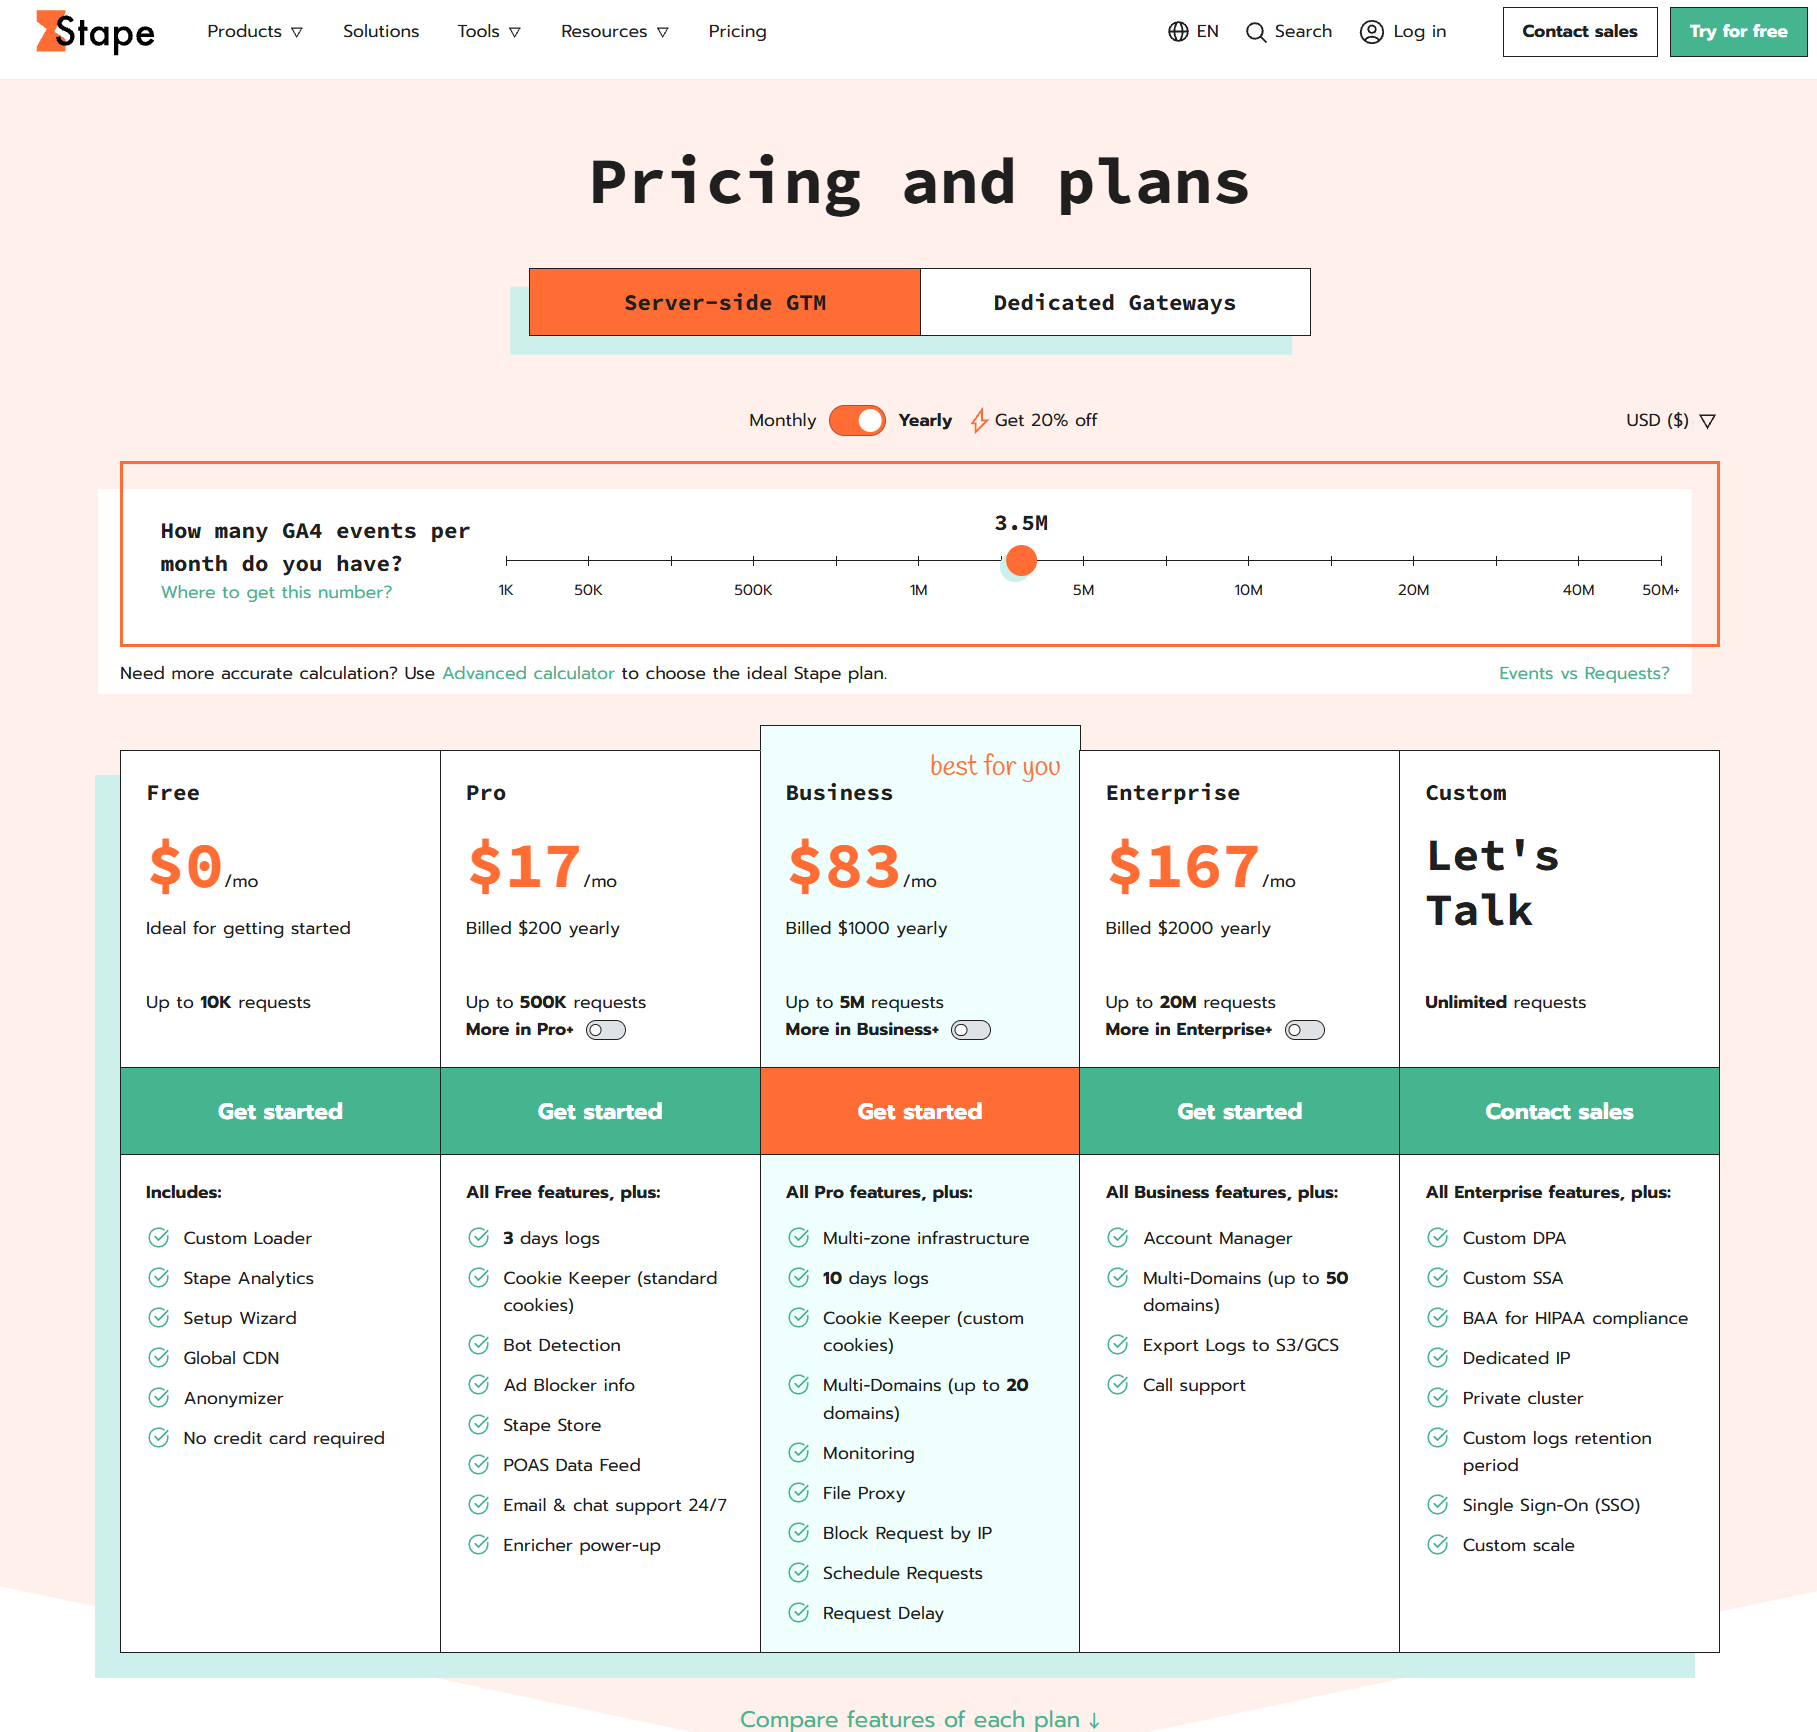
Oh mais merci pour cette belle transition, je comptais justement parler du prix. Je vous renvoie bien évidemment à la page consacrée, qui dispose de tous les taquets rigolos avec lesquels vous pouvez jouer pour vous faire une idée de ce que vous coûterait Stape, au regard de votre volume d’events. En dehors de cette tarification sur laquelle vous vous ferez votre avis parce qu’après tout vous devriez être en capacité de faire une règle de 3 et que vous avez au moins une vague idée du nombre de hits entrants que vous avez chaque mois, il faut bien garder en tête que Stape a quelques particularités pour ce qui est de ses différents paliers :
- Il est possible de démarrer avec une version gratuite, jusqu’à 10 000 hits par mois. Eh oui, gratuit. Parfait pour un PoC, ou pour les quelques semaines où votre site ne sera pas encore en prod parce que le client a demandé un logo plus grand, un footer plus grand, et un logo plus impactant. Et aussi un site plus épuré. Ou juste qu’il a “perdu” sa carte bancaire.
- Il faut bien prendre en compte que, un peu sur le même modèle qu’Axeptio, le pricing est non seulement conditionné par le volume de hits, mais aussi, et je vous invite à y faire bien attention, par les Power Ups disponibles. J’y reviens plus bas, mais il y a un monde où vous pourriez sur le papier vous contenter du modèle “Pro” à 17 eurodollars par mois, mais où vous auriez besoin du multi domains, qui est disponible sur la version Business. Donc vigilance sur ce point.
- Si vous avez beaucoup de trafic (plus de 20 millions de requêtes / mois), Stape peut vous faire une offre adaptée, qui de ce que j’ai pu voir jusqu’ici suit globalement la grille du module “Enterprise”.
Les power-ups
On passe au gros morceau de cet article publi-rédactionnel (pas taper, pas taper), les Power Ups. Je pense que je n’ai pas besoin de vous faire un dessin, vous voyez l’idée : vous avez différentes options, vous les activez (ou pas), vous les customisez (ou pas), et vous êtes contents (ou pas, mais dans ce cas, juste ne les activez pas en fait). Si vous ne connaissez pas Stape, ou bien de loin, je vous invite déjà à vous faire une idée de ce qui existe au travers de cette liste fort instructive.
Aussi, plutôt que de faire une liste exhaustive qui ne ferait pas mieux que la page susmentionnée (je glisse au passage que la doc de Stape est de façon générale excellente, mais j’en reparlerai sans doute une autre fois), je vais tâcher de vous faire un retour d’expérience du terrain, avec de vrais use cases, et surtout, à la fin, une note donnée de façon totalement objective et scientifique pour chacun des modules. Pour que vous puissiez vous y retrouver, j’ai réutilisé la classification des Power Ups utilisée directement par Stape au niveau de l’interface.
Web GTM load
Custom Loader : ça part de là
Le Custom Loader est le MVP de toute implémentation sGTM qui se respecte. Il sert à charger les scripts GTM et GA4 via votre domaine de collecte, avec des chemins modifiés. Il propose aussi une option de protection renforcée contre les adblockers, qui modifie la forme des requêtes pour les rendre moins reconnaissables par les règles de filtrage. Concrètement, vous passez d’un https://www.googletagmanager.com/gtm.js?id=GTM-ABCD1234 qui ressemble plus à un “viens, cher Adblocker, gifle-moi avec ces belles paluches que tu as” à une URL moins lisible que le SSID Wi-Fi de votre voisin Pascal qui passe ses soirées sur des forums de Linuxiens. Concrètement, Stape offre une obfuscation qui est à ma connaissance la plus habile et la plus solide du marché, puisque même le “/collect?v=2” se retrouve hashé en base 64 avec une tête à base de “d?66ea9bc3=L2d0YWcvanM%2FaWQ9Ry05WVkwNVpITUU5JmN4PWMmZ3RtPTRlNjlnMQ%3D%3D” (c’est toi L2d0YWcvanM%2FaWQ9Ry05WVkwNVpIT).
Cela dit, gardez bien en tête que malgré cette habile solution, cela ne contourne pas tous les adblockers, puisque tout ceci n’est finalement qu’un jeu du chat et de la souris (encore que j’ai un peu du mal à savoir si dans cette situation, les adblockers sont le chat, la souris, ou un peu des deux).\
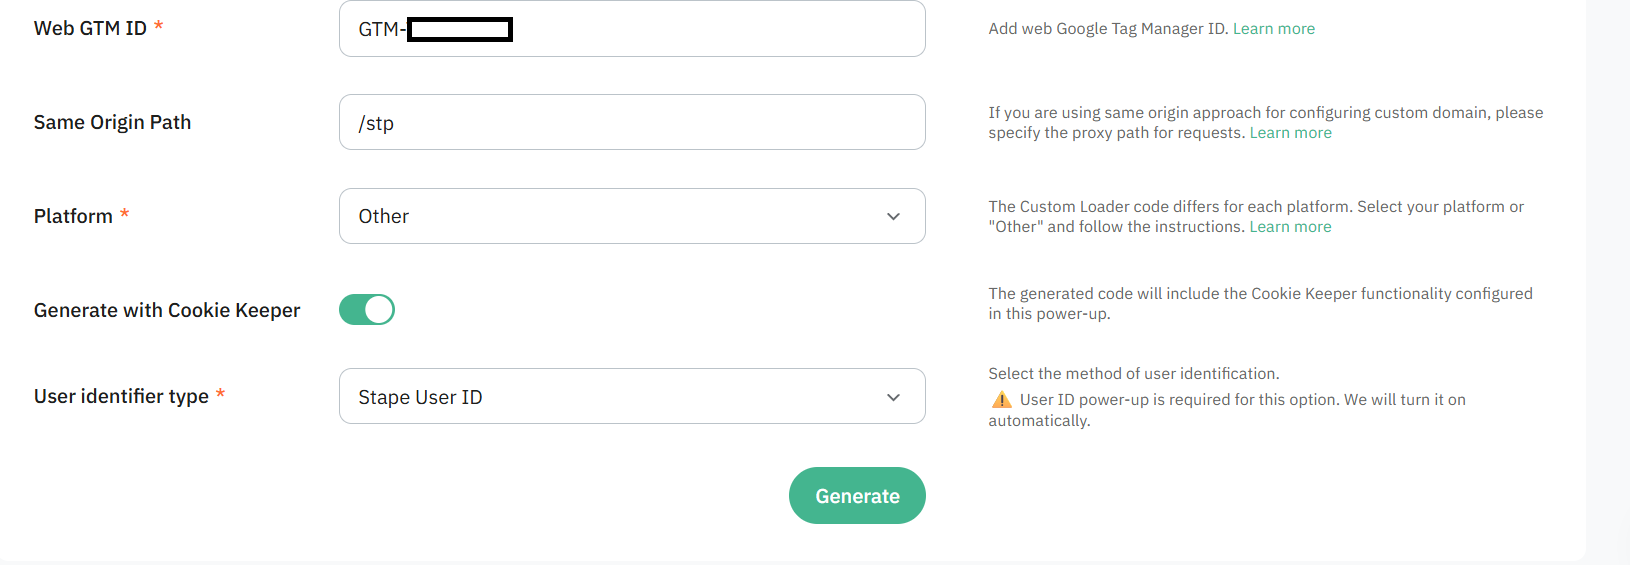
Il est même possible de pousser le vice encore plus loin et de mettre en place un “Same origin path” qui, au prix d’un peu de tuyauterie chez votre hébergeur (concrètement, un worker Cloudflare, hein), vous permettra de réellement faire ce que promet très maladroitement Google Tag Gateway, aka le Wish du server side (c’était gratuit mais mérité).
C’est souvent un bon gros quickwin, sachant que GTM est extrêmement adblocké, et qu’il représente un goulot d’étranglement assez phénoménal.
👨🏫 Je donne à ce Power Up la note de Si vous ne le faites pas c’est vraiment que vous ne vous respectez pas / 20
Cookie Keeper, c’est pas pour du beurre
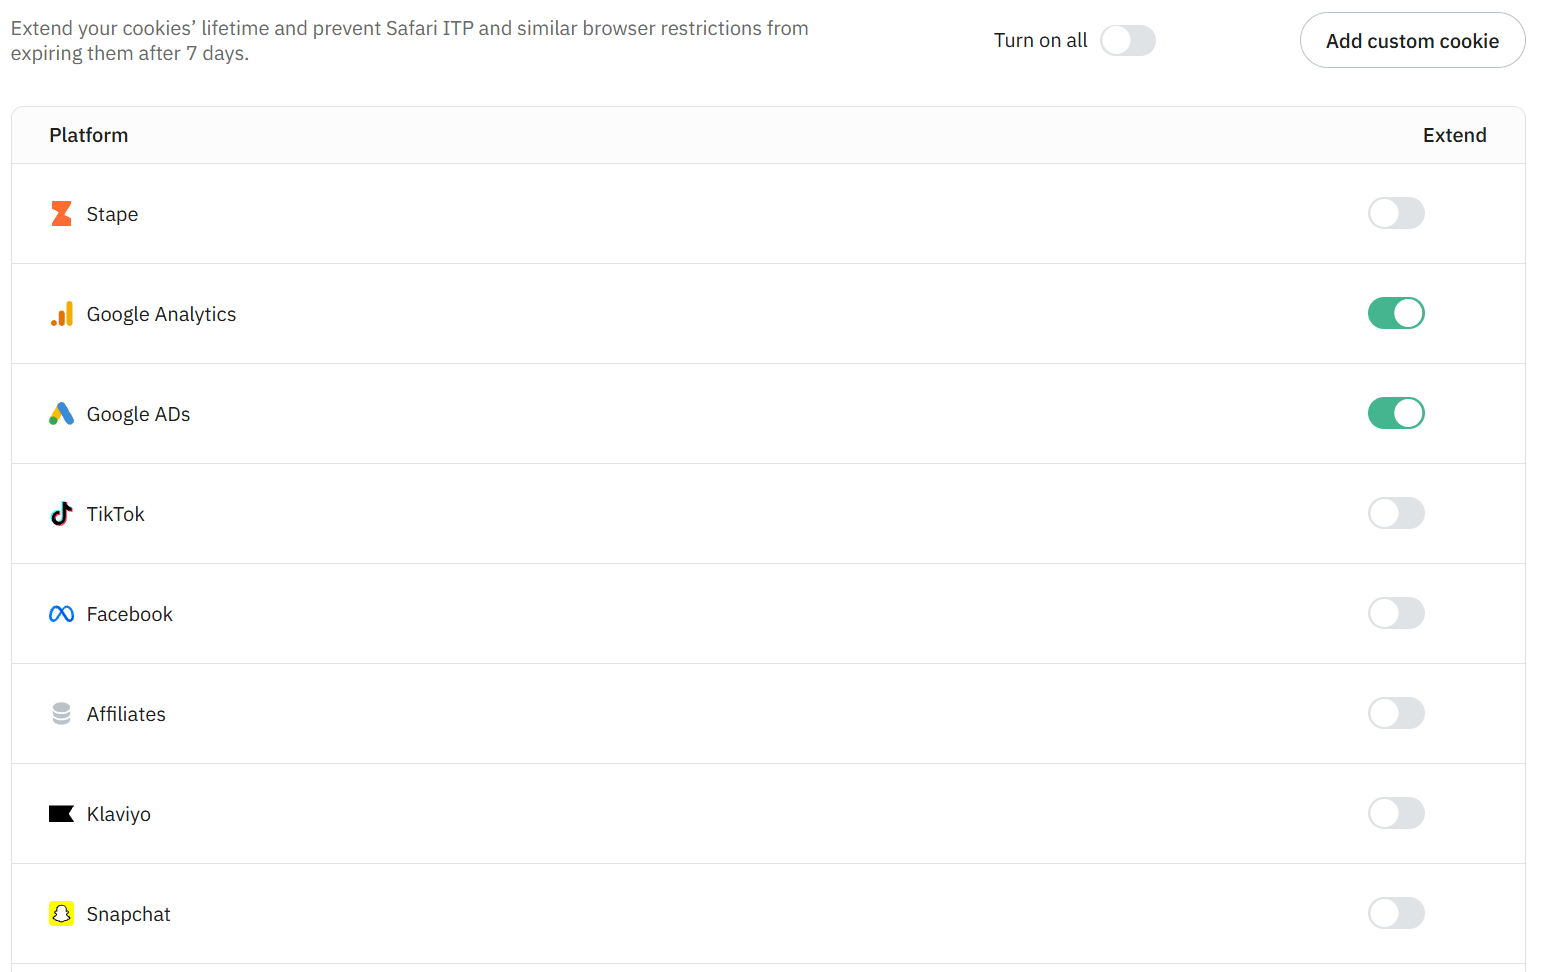
Cookie Keeper vise à préserver la continuité de certains cookies first-party face aux restrictions de durée de vie des navigateurs, notamment Safari. On peut sélectionner les cookies concernés et, selon le plan, configurer des cookies personnalisés.
Je pense que c’est à la fois simple, élégant, et d’une puissance démesurée. Ici, vous pouvez en substance faire un gros doigt à Safari quand il vous dit que le cookie GA dure entre 7 et 14 jours selon son bon vouloir. Une nouvelle fois, peut-être que votre DPO fera une analyse rigoureuse, sourcée, et absolument dénuée de paranoïa, disant que les Minitels de la CNIL pourraient éventuellement utiliser un algorithme propriétaire disant que vous ne respectez pas rigoureusement la mécanique des navigateurs. Qui suis-je pour tenir de tels propos, après tout ?
Et puisqu’une explication technique ne vaut jamais un bon vieux mème :
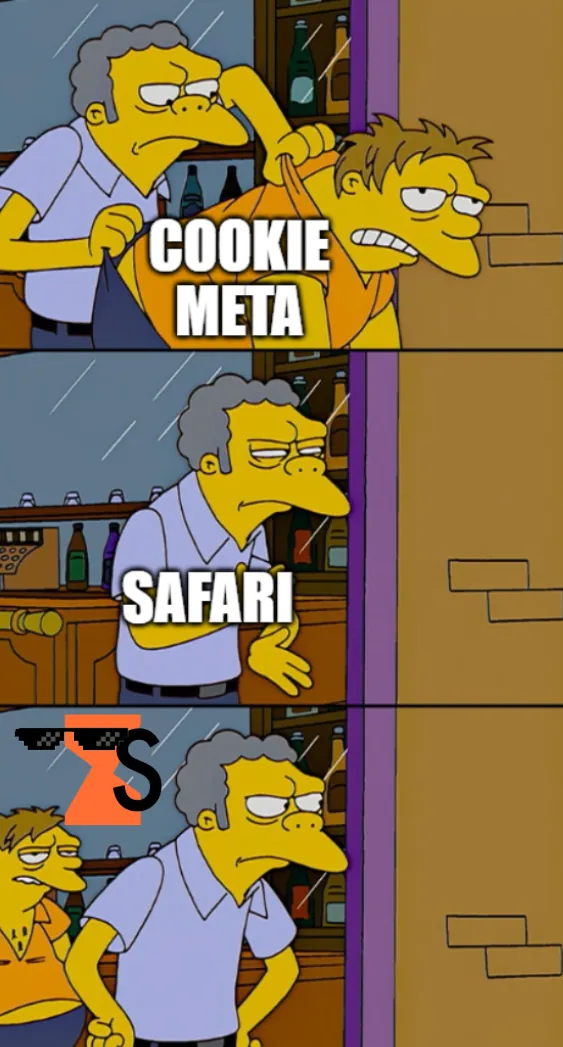
👨🏫 Je donne à ce Power Up la note de C’est Bien Mais Les DPO Le Détestent / 20
Multi Domains : plusieurs domaines, un même conteneur
Multi Domains permet de rattacher plusieurs domaines personnalisés à un conteneur. Si votre groupe exploite marque-a.fr et marque-b.com et souhaite mutualiser son infrastructure sGTM, le besoin apparaît assez vite. Les limites de domaines dépendent du plan choisi.
Ce Power-Up est globalement incontournable lorsque vous avez différents top level domains, en gardant bien en tête qu’à chaque fois, vous devrez faire le petit CNAME qui va bien. Si je veux être tout à fait exhaustif, et que j’ai affaire à un public de gens un peu proches de leurs sous, je pourrais également ajouter que vous pourriez tout à fait posséder monsite.fr, monsite.com, et monsite.de, mais envoyer les tags server side via monsite.io. Après tout, ça sera toujours moins pire que GOOGLE TAG MANAGER POINT KOMME, qui revient un peu à un “Oui OK je l’avais cherché”.
👨🏫 Ce Power Up récolte la note de C’est vous qui voyez / 20
Anonymizer : j’ai pas touchéaooo
Anonymizer permet de modifier, masquer ou supprimer certains champs destinés à GA4 : informations liées à l’IP, identifiants, paramètres d’URL ou caractéristiques techniques, selon les réglages.
Ce module est assez complémentaire de ce que je disais au-dessus sur les relations que l’on qualifiera d’un peu tendues entre Google et les autorités de régulation à travers l’Europe : en combinant Stape EU et un nombre de champs masqués proportionnel à la paranoïa susmentionnée de votre DPO, vous avez sans doute entre les mains le combo le plus safe en vue de votre prochaine mise en demeure CNIL 😍
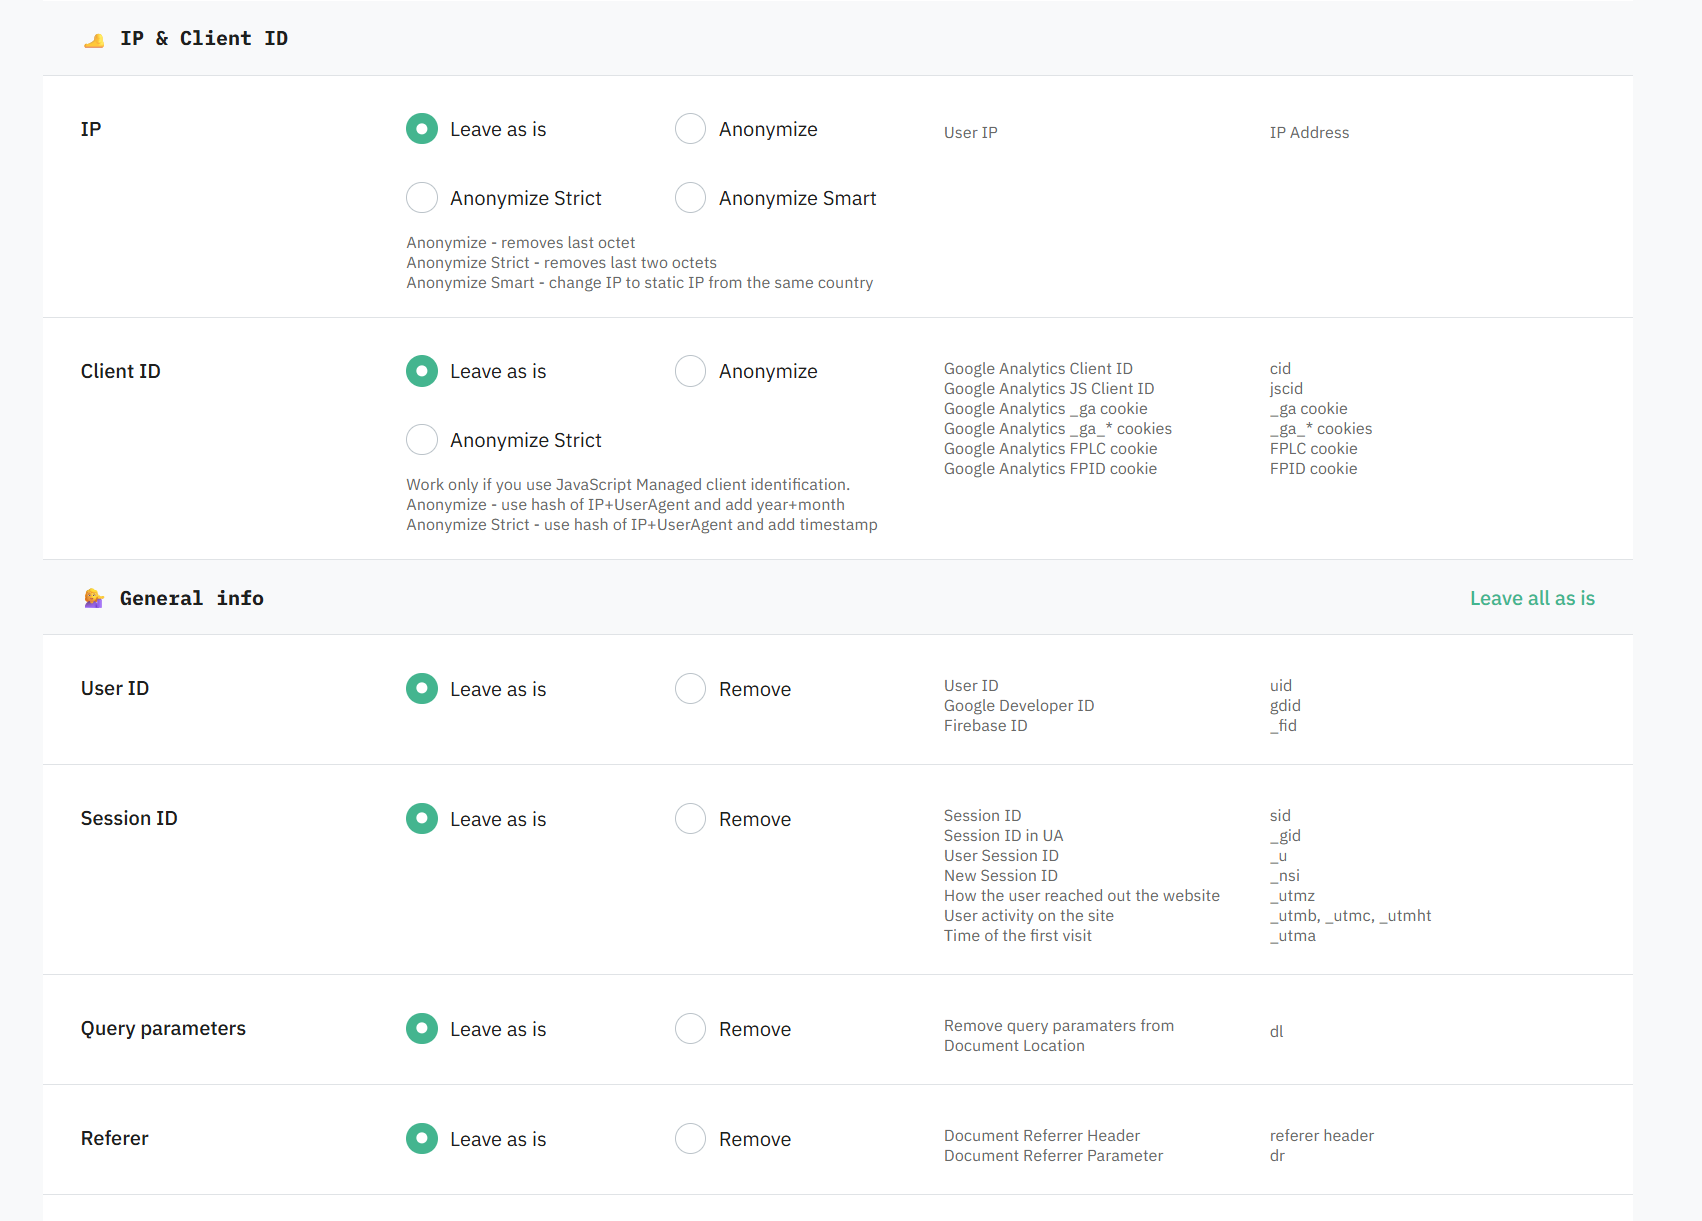
👨🏫 Ce Power Up récolte la note de La CIA n’est plus vraiment capable de m’espionner / 20
CDN : File Proxy
File Proxy permet de servir un fichier externe depuis un chemin de votre domaine sGTM et de définir sa durée de cache.
Un “petit” Power Up qui peut dépanner pour appeler en 1st party certaines librairies liées à des tags qui doivent être absolument appelés sur le front. Dans l’absolu, je préfère bien évidemment, et lorsque c’est possible, faire un vrai hébergement 1st party, sur un CDN maison, mais lorsque c’est impossible, on prend.
Attention aussi à la durée du cache : c’est pratique, mais on peut se retrouver avec quelques déconvenues si on a défini un cache très important sur un fichier qu’on veut bouger (typiquement, une montée de version d’un SDK analytics ou autre).
👨🏫 Ce Power Up obtient donc la note de On gratte ce qu’on peut / 20
Utilities
sGTM Preview header config : mieux que de hacker votre Freebox
Le power-up de configuration du header de preview permet de faire apparaître dans le debugger sGTM des requêtes qui ne viennent pas de la session de preview de votre site : application mobile, backend, webhook, etc. On renseigne le token, avec la possibilité de cibler un chemin ou une IP. C’est particulièrement utile lorsqu’on ne peut pas facilement ajouter soi-même le header X-Gtm-Server-Preview à la requête source.
J’ai longtemps été un peu sceptique sur celui-ci, mais le jour où j’ai réellement eu le use case entre les mains, j’ai vu la lumière. Le use case en question ? Un tracking server side sur une app React Native, sans possibilité de la rebuilder en local de mon côté, où je devais rapidement valider l’envoi de tags vers Google et Meta. Bien évidemment, vous ne vous en servirez sans doute pas tous les 4 matins, mais très utile pour avoir du flux brut.
👨🏫 Ce Power Up, logiquement, est noté L’app tracking c’est toujours un enfer sur terre mais là du coup un peu moins / 20
Block Request by IP : utile, au bon endroit
Block Request by IP permet d’exclure des adresses du traitement par le conteneur. Pour une source indésirable identifiée ou du trafic de test, cela peut rendre service.
Alors, disclaimer (oui encore un, le nombre de disclaimers au m² dans cet article devient embarrassant) : si vous avez un problème de trafic bizarre au niveau de GA, vous devez toujours commencer par essayer de l’exclure en amont : Cloudflare et consorts ont tout un tas d’outils permettant de faire ceci à la perfection, avec le niveau de détail qui vous conviendra le mieux. Patcher ceci au niveau de votre outil d’analytics reste un pansement sur une jambe de bois.
Pour le reste, je ne vais pas vous faire un dessin. C’est un blocage d’IP. Pas le truc le plus entraînant de l’internet, quoi, mais ça peut dépanner si on a un besoin très spécifique de blocage pour ce qui est de GTM, ou en attendant que le blocage Cloudflare soit en prod.
👨🏫 Après réflexion, je donne donc une note de “Oui voilà c’est une exclusion d’IP pas de quoi en faire tout un fromage / 20”
Google Service Account : vos credentials GCP eux aussi méritent un logis décent
Le power-up Google Service Account permet au conteneur de s’authentifier auprès de services Google Cloud, comme BigQuery ou Firestore, avec un compte de service.
Peut-être le Power Up le plus sous-coté du roster. L’intérêt va être de donner à votre container sGTM des droits d’écriture sur à peu près n’importe quoi chez GCP. Le plus intéressant peut être de monter un petit système de monitoring via BigQuery, si par exemple vous voulez surveiller des valeurs côté data layer, et que, vu que vous n’êtes pas un(e) kamikaze, vous n’envoyez pas des credentials en clair sur le front.
Mais bien sûr, BQ n’est qu’une petite partie de l’écosystème, et si vous voulez commencer à faire des choses un peu custom à base de Cloud Functions, par exemple pour commencer à vous monter un petit reverse ETL artisanal, pour taper une API quelconque sur la base de déclenchement de tags, avec une liberté et un contrôle bien plus importants que sur les templates natifs sGTM, ce Power Up est là pour ça.
👨🏫 En toute logique, Google Service Account est donc noté Allez viens dans GCP on est bien bien bien / 20
XML to JSON et Dedicated IP : des besoins précis
XML to JSON a pour rôle de convertir les données XML reçues sur le point d’entrée prévu en JSON, pour les exploiter dans sGTM. Si vous devez intégrer un système qui parle XML, cela peut vous éviter d’écrire cette conversion vous-même.
Même chose pour Dedicated IP. Le principe est clair : faire sortir les requêtes du conteneur par une IP statique, notamment lorsqu’une API destinataire impose une liste d’IP autorisées. Il s’agit d’une option payante sur mesure, avec activation par Stape.
Ce n’est clairement pas moi qui vais vous dire quoi en faire, mais c’est exactement le genre de requirement qui peut traîner dans note_cadrage_projet_final_v3_final.pptx. D’ailleurs, j’ai empiriquement noté que la corrélation entre l’utilisation des préfixes _final dans des Powerpoint et la présence du format XML était proche de 1 dans les DSI chaudes de vos régions. L’avez-vous constaté également ?
👨🏫 Pas très inspiré, donc on se contentera de Questionnez-vous si vous utilisez encore du XML / 20
Open Container for Bot Index : je reste peu convaincu pour mes usages
Open Container for Bot Index lève la restriction par défaut qui empêche les robots des moteurs de recherche d’accéder au conteneur.
La zone de turbulences n’est pas loin ici, quand on connaît le volume de robots que peut prendre dans le nez n’importe quel site respectable (ou assez peu respectable, d’ailleurs). Ou bien votre audace vous pousse à monitorer le trafic de bots via Google Analytics (chose qui en général finit assez mal, mais moi aussi j’aime les aventuriers).
👨🏫 On va donc partir sur une note de Pourquoi pas si vous êtes à l’ACPM / 20
Request Delay
Request Delay permet de différer le traitement d’événements entrants.
ATTENTION ZONE DANGEREUSE
Le use case est plutôt limpide : attendre par exemple un callback effectif de votre plateforme de paiement pour réellement envoyer une commande à GA ou autre plate-forme publicitaire. Cela dit, je pense que si vous avez un minimum de flair, vous imaginez toutes les fourberies qui peuvent se cacher derrière ce genre de feature.
👨🏫 Bilan : Je n’assume pas la responsabilité de tout ce que vous pourriez faire avec ces Power Ups / 20
Schedule
Schedule déclenche des requêtes vers un chemin du conteneur à une fréquence horaire ou quotidienne.
Data enrich
User ID : intéressant techniquement, à examiner de près
Le power-up User ID génère un identifiant à partir de plusieurs signaux, dont l’IP, le user-agent, le hostname et des paramètres TLS.
Alors oui, disons les termes : on se parle clairement de fingerprinting, envoyé totalement server side, sans pose de cookie. Je ne vais pas vous faire un dessin, on se parle de quelque chose de relativement robuste, simple à mettre en place, et assez peu détectable. Dans la pratique, c’est un paramètre d’event qui viendra côté serveur, et libre à vous de l’utiliser pour l’usage et l’outil qui vous conviendront, avec bien sûr le consentement approprié.
👨🏫 En substance : Oui bon c’est du fingerprinting quoi, qu’est-ce que vous voulez que je vous dise / 20
Bot Detection et Ad Blocker Info : enrichir ou filtrer, c’est ma liberté 🎵🎵🎶🎶🎵
Je mets ces deux-là dans le même paquet, leur fonctionnement est assez similaire :
Bot Detection analyse les requêtes entrantes et fournit des signaux de détection, dont un score. On peut ensuite les exploiter dans le conteneur et les transmettre à un outil d’analytics.
Ad Blocker Info ajoute un signal de présence d’adblocker via le header X-User-Adblocker. Il nécessite que Custom Loader soit déjà configuré.
Ces 2 Power Ups font partie des incontournables que je mets en place quasi systématiquement. Selon les cas, on peut utiliser cette détection d’adblockers / de robots aussi bien pour alimenter une propriété / custom dimension que pour filtrer du trafic qui pourrait être suspect (enfin surtout dans le cas des robots, n’allez pas vous amuser à filtrer les utilisateurs qui ont un adblocker, vous pourriez avoir deux ou trois soucis).
Dans le cas de la détection de bot en particulier, vous avez même à disposition à la fois un indicateur binaire, et un score sur 100, si vous voulez juger de la “probabilité” de bot sur des hits donnés.

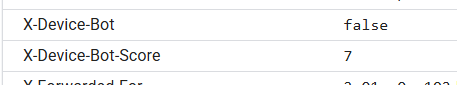
L’avantage, c’est que tout ceci se passe purement server side, donc vous allez vous épargner une librairie obscure de détection d’adblocker sur le front. Comme de bien entendu, si la requête est bloquée en amont, elle n’arrivera jamais côté serveur, donc ce n’est pas une excuse pour ne pas faire un travail impeccable sur la proxification & cie comme discuté ci-avant.
👨🏫 La note obtenue est de C’est bien et ça permet d’éviter de saloper votre data layer / 20
GEO Headers et User Agent Info : enrichir pour un usage identifié
Ici encore, on va mettre 2 Power ups dans le même paquet :
GEO Headers ajoute des informations géographiques dérivées de l’IP. Cela peut servir à conditionner un traitement côté serveur, par exemple selon le pays estimé. Ce n’est pas une localisation exacte : un VPN, un réseau mobile ou une base imparfaite peuvent modifier le résultat.
- X-GEO-Country
- X-GEO-Country-Name
- X-GEO-Region
- X-GEO-City
- X-GEO-PostalCode
- X-GEO-Ipaddress
User Agent Info expose des informations sur le navigateur, le système ou le type d’appareil sous forme de headers. C’est pratique pour segmenter ou diagnostiquer un comportement sans reconstruire soi-même toute la lecture du user-agent. La liste exhaustive est ici :
- X-Device-Mobile
- X-Device-Os
- X-Device-Browser
- X-Device-Browser-Version
- X-Device-Model
- X-Device-Platform
- X-Device-Engine
- X-Device-Engine-Version
Remonter le user agent dans sa totalité à un outil d’analytics peut toujours être considéré comme un peu touchy, même si cela peut être utile à de l’analyse.
Pas grand-chose à ajouter ici, si vous avez compris ce que je racontais dans le paragraphe précédent sur les adblockers et les robots, et que vous n’êtes pas parti scroller sur TikTok entre-temps, vous devriez pouvoir comprendre l’utilité.
L’usage peut être assez complémentaire avec le binôme adblocker / bot du dessus.
👨🏫 Cela nous donne une note de Du coup sensiblement pareil qu’au-dessus / 10
AI Traffic Detection
Oh c’est tout nouveau c’est tout beau ça vient de sortir !
L’idée est encore sensiblement la même que l’enrichissement, avec des attributs qui vont reprendre
X-User-AI: true or false Indicates whether the request originated from an AI environment.
X-User-AI-Name: <AI name>
Included when a specific AI service is identified (for example, OpenAI).
Ça vient tout juste de sortir, et je n’ai pas encore pu mettre ceci en prod, mais au vu des sujets
Tableau récapitulatif des Power Ups
[ndlr : tableau généré à l’aide de Codex]
Pour tout retrouver d’un coup d’œil, voici les Power Ups recensés dans la documentation Stape, y compris ceux que je n’ai pas détaillés plus haut. Leur disponibilité dépend du plan choisi.
| Power Up | Cas d’usage en bref |
|---|---|
| Custom Loader | Charger GTM et GA4 via votre domaine et limiter les blocages. |
| Cookie Keeper | Préserver les cookies first-party face aux restrictions des navigateurs. |
| Multi Domains | Mutualiser un conteneur sGTM entre plusieurs domaines. |
| Anonymizer | Masquer ou supprimer des données envoyées à GA4. |
| File Proxy | Servir un script tiers via votre domaine, avec cache. |
| sGTM Preview header config | Déboguer les requêtes d’une app, d’un backend ou d’un webhook. |
| Block Request by IP | Exclure des IP de test ou des sources indésirables. |
| Google Service Account | Authentifier sGTM auprès de BigQuery, Firestore ou d’autres services Google. |
| XML to JSON | Rendre un webhook XML exploitable dans sGTM. |
| Dedicated IP | Appeler une API exigeant une IP sortante fixe autorisée. |
| Open Container for Bot Index | Autoriser les robots d’indexation à accéder au conteneur. |
| Request Delay | Différer le traitement d’une requête d’un délai défini. |
| Schedule | Déclencher une requête récurrente, horaire ou quotidienne. |
| User ID | Générer un identifiant sans cookie à partir de signaux techniques. |
| Bot Detection | Repérer les bots pour segmenter ou filtrer leur trafic. |
| Ad Blocker Info | Identifier le trafic avec adblocker pour l’analyser. |
| GEO Headers | Adapter un traitement au pays ou à la région estimés. |
| User Agent Info | Segmenter par navigateur, système ou appareil. |
| AI Traffic Detection | Mesurer le trafic lié aux IA et identifier sa source lorsqu’elle est détectée. |
| POAS Data Feed | Envoyer des valeurs de marge pour optimiser les campagnes sur le profit. |
| Enricher | Compléter les événements avec des données utilisateur collectées précédemment. |
| Click ID Restorer | Restaurer les identifiants de clic publicitaire via un paramètre de secours. |
Les logs et le monitoring
On garde le meilleur pour la fin, puisque c’est tout de même un des vrais avantages que nous a apportés sGTM : puisque nous n’envoyons plus des bouts de JS à la merci du navigateur, telle une bouteille à la mer (ou un SMS à son ex), mais de belles requêtes en POST ou en GET, il est possible de monitorer ce que l’on reçoit.
Les logs
Comme toute plateforme sGTM qui se respecte, Stape vous permet de voir de façon assez brute de décoffrage les logs. Là où cette histoire devient intéressante, c’est que vous avez à la fois les logs entrants et sortants (en prenant le soin de les activer au préalable).
Si vous avez des soirées à perdre, vous pouvez passer ceci dans votre outil d’analytics ou votre ou lib Python préférée, et vous faire un petit monitoring maison. Dans le cas contraire, (si vous avez une vie, donc), vous pouvez tout à fait donner ça à manger à votre LLM préféré, aller vous faire un café et revenir plus tard pour vous rendre compte que c’était en effet une mauvaise idée de déployer ce nouveau tag TikTok EAPI vendredi à 18 h.
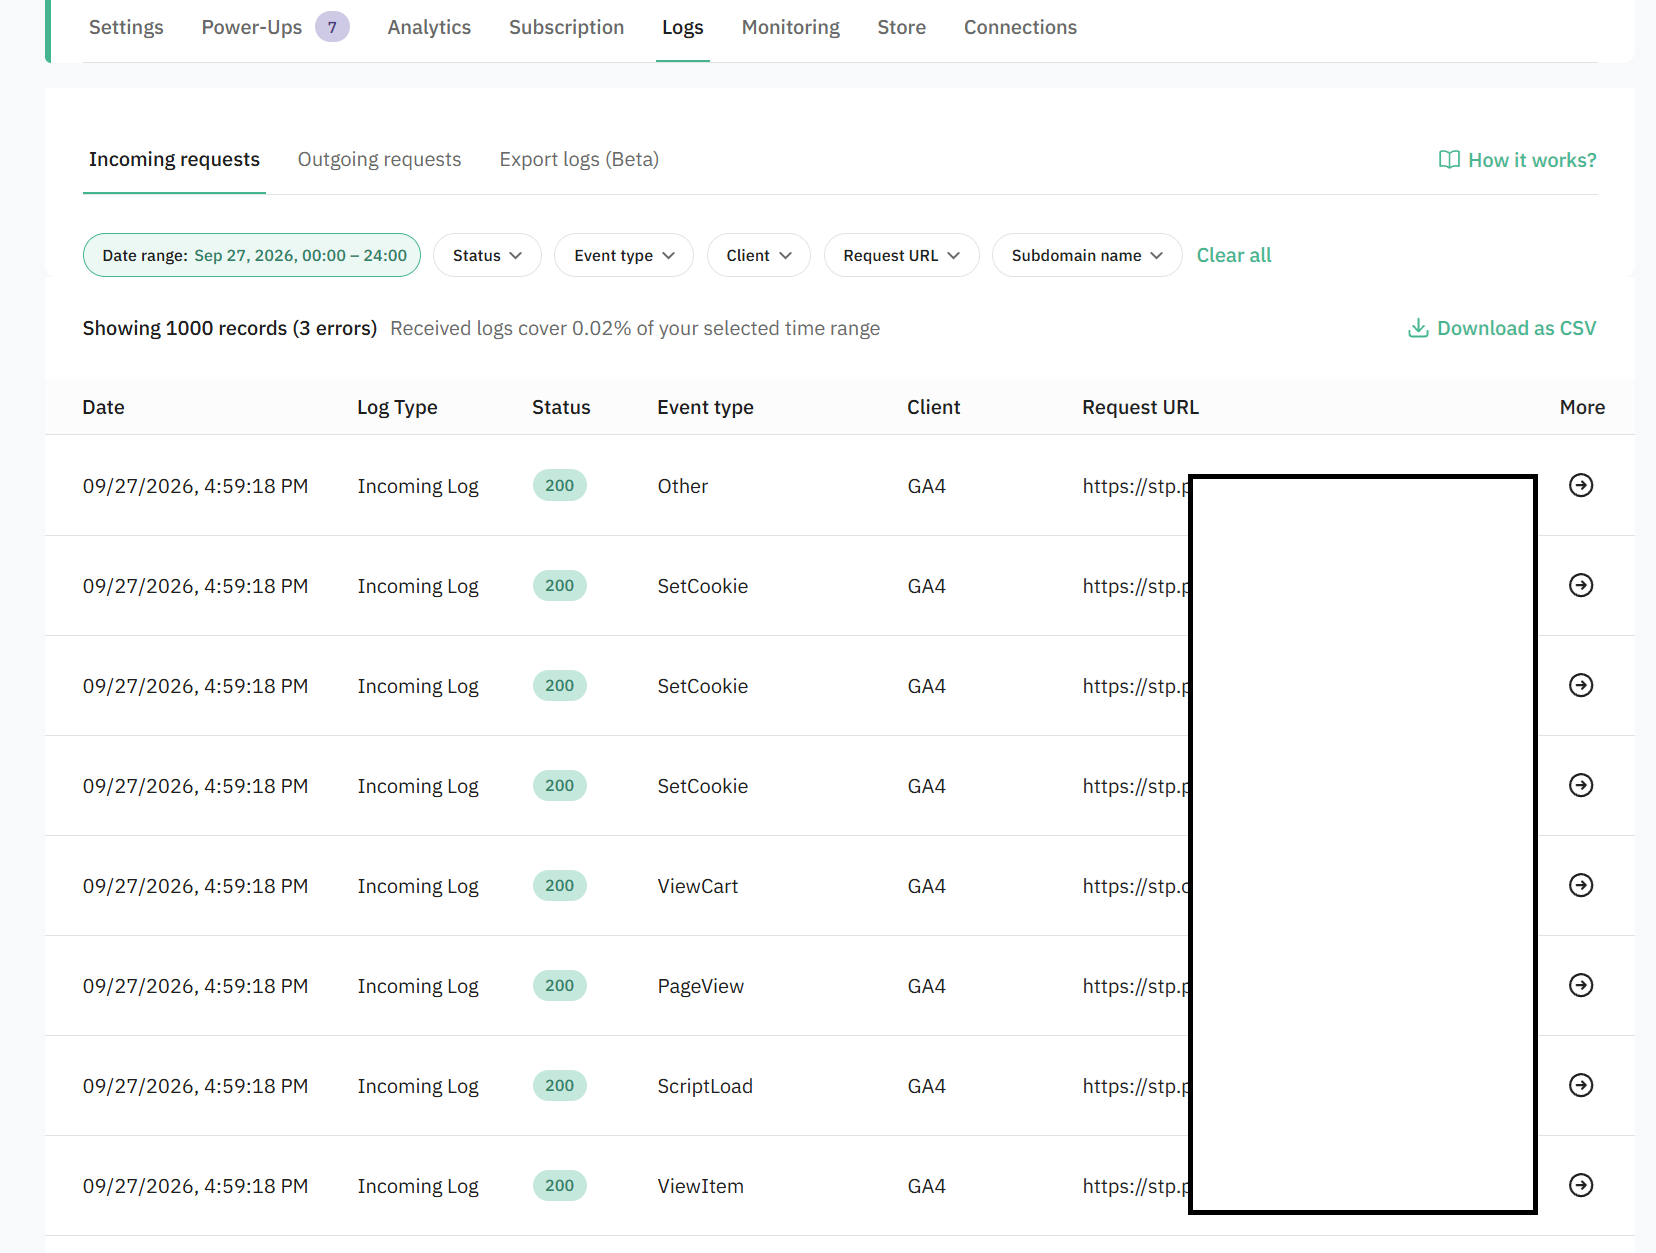
Le monitoring
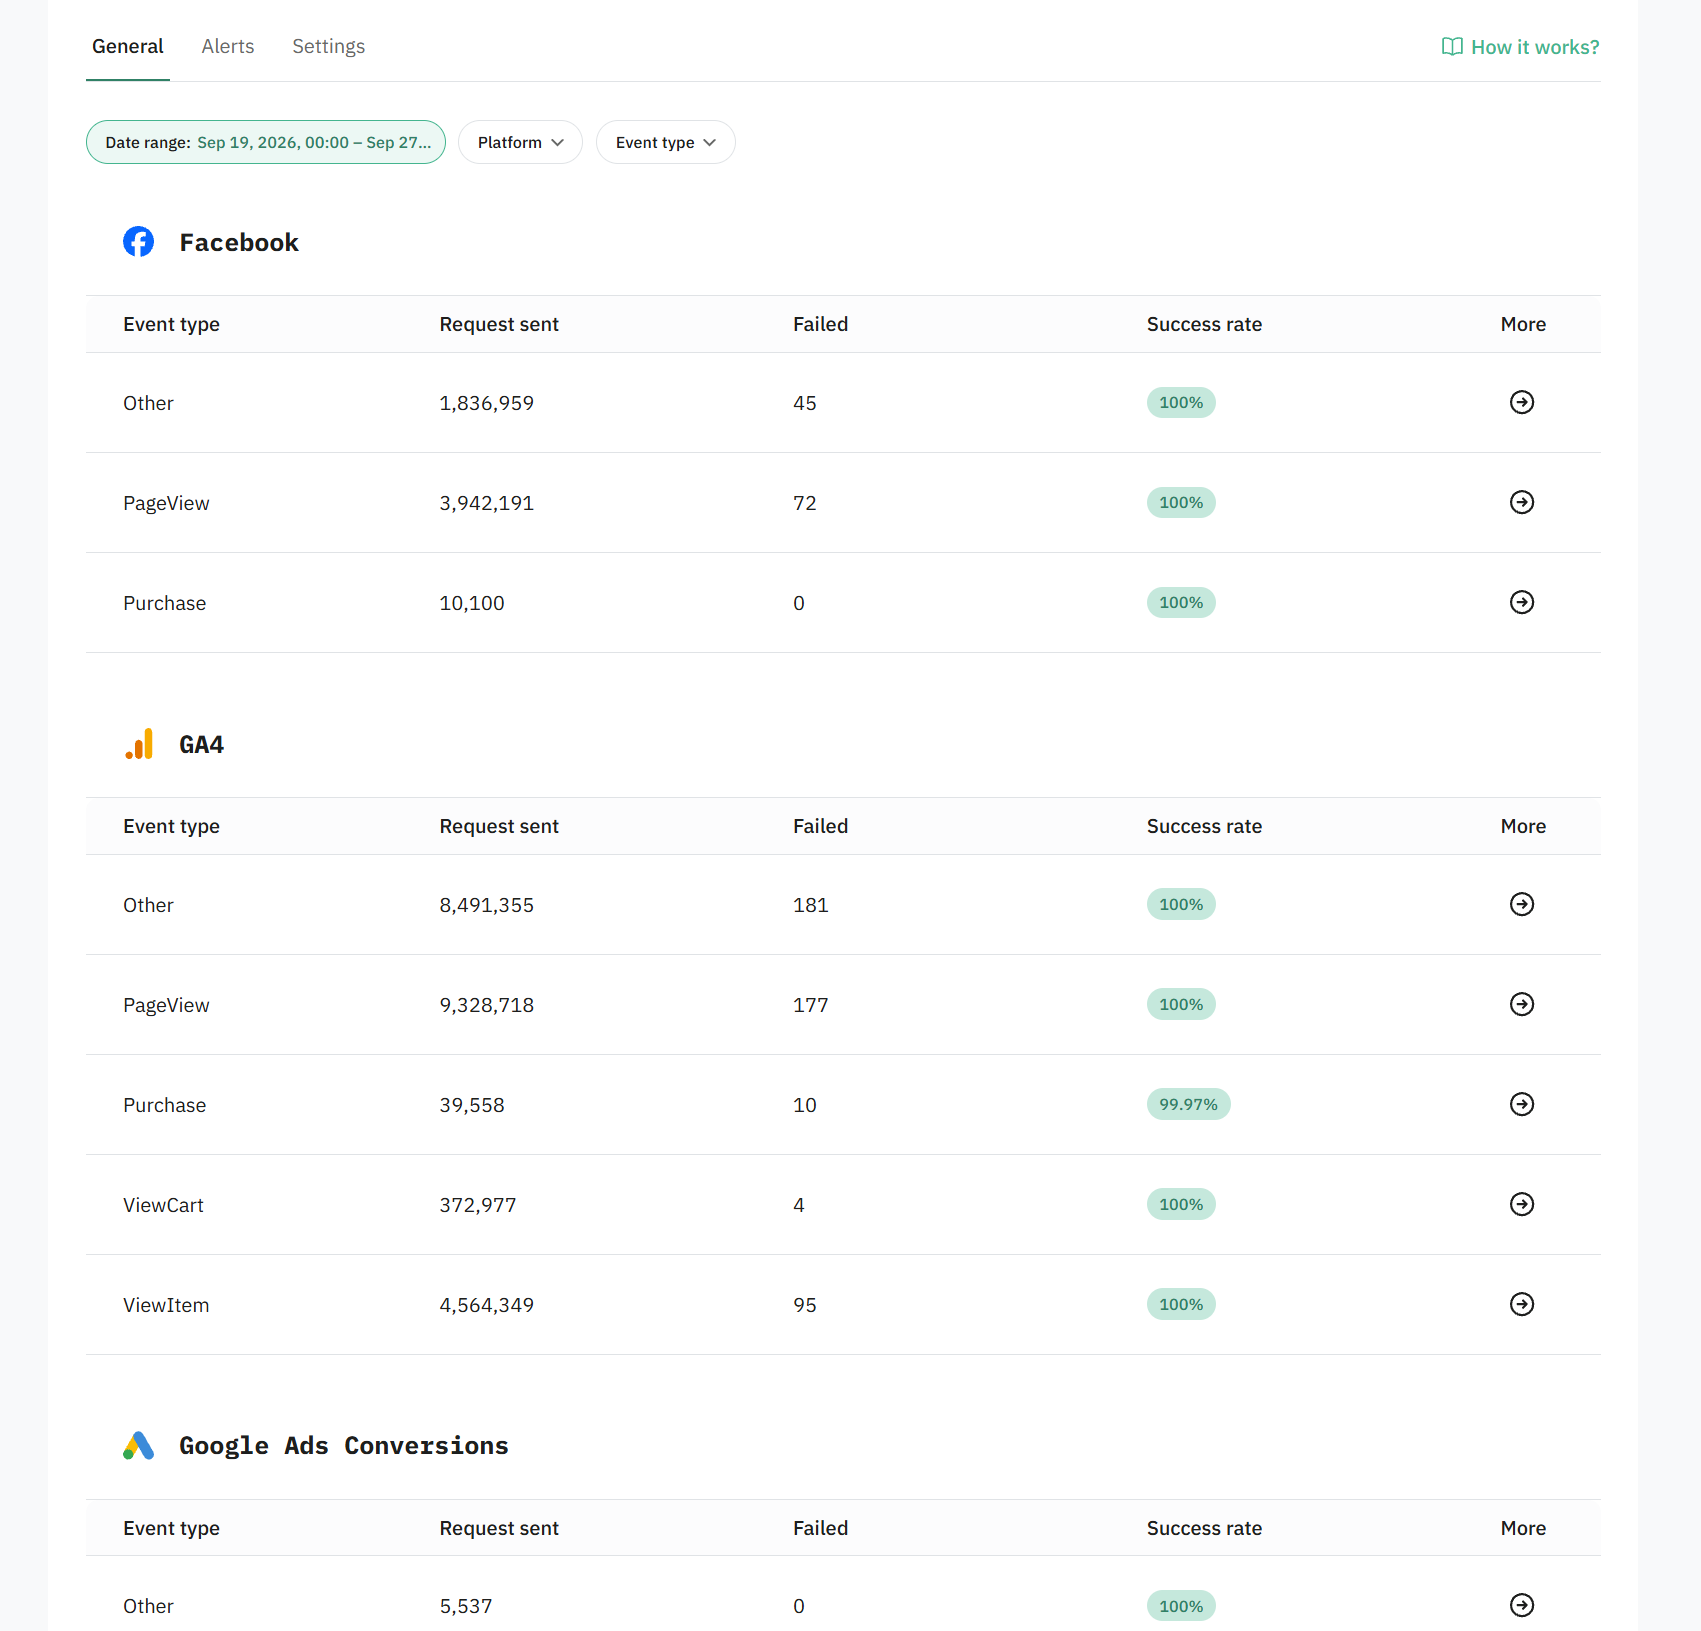
Mais la cerise sur le gâteau, ou plutôt, le coup de grâce, enfin que dis-je, le pompon sur le béret, c’est que récemment, Stape a ajouté un sublime onglet “Monitoring”, qui récapitule d’une façon un peu plus visuelle tout ce que vous envoyez aux plateformes. Évidemment, on est en 2026, donc vous pouvez mettre en place des alertes et tutti quanti. Au-delà d’être fort agréable à l’œil, cette interface permet de passer d’un dashboard macro à des logs bruts, ce qui est plutôt agréable si on veut investiguer les tags CAPI et consorts.
Conclusion
J’espère que cet article vous aura donné envie d’utiliser Stape, voire de mieux l’utiliser si vous connaissez déjà. Bien sûr, il est tout à fait possible que j’aie loupé des choses ou que j’aie été imprécis, donc n’hésitez pas à me contacter par le biais des canaux habituels si vous avez envie de papoter de Stape (ou d’autres trucs). Accessoirement, si vous êtes une entreprise ou une agence de type extrêmement fortunée et qui souhaite mettre en place server side avec des coûts maîtrisés et une grande expertise pour la mise en place, c’est mieux (du point de vue du compte en banque de ma société, j’entends).
À bientôt !